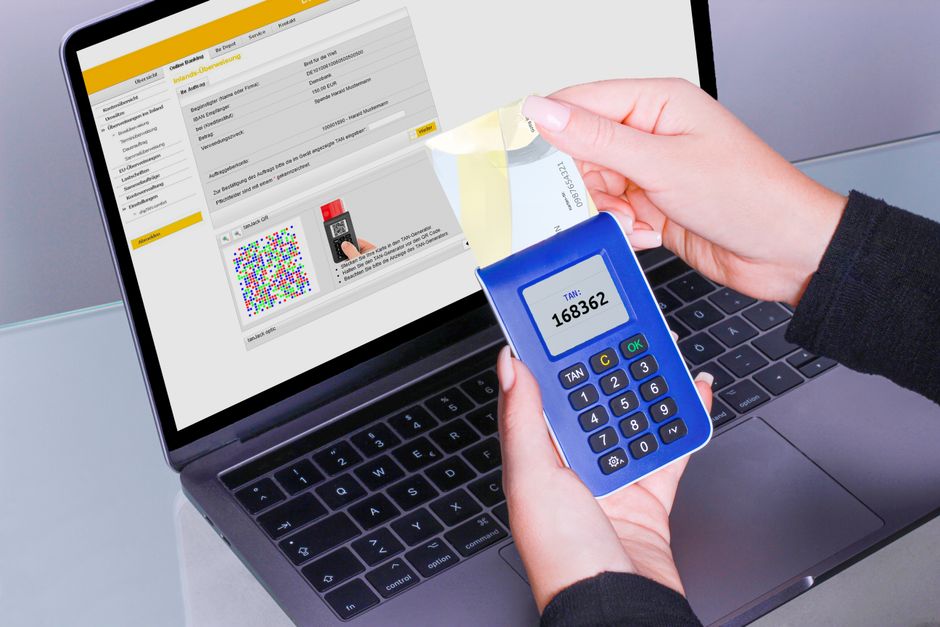
W dobie cyfrowej transformacji logowanie za pomocą kodów jednorazowych, wysyłanych najczęściej w wiadomościach SMS lub generowanych przez aplikacje typu authenticator, stało się złotym standardem bezpieczeństwa. Wielu użytkowników postrzega tę metodę jako nieprzebytą zaporę, która chroni ich konta bankowe, skrzynki e-mail czy profile w mediach społecznościowych przed nieuprawnionym dostępem. Rzeczywiście, w porównaniu do tradycyjnych, statycznych haseł, kody jednorazowe znacząco podnoszą poprzeczkę dla cyberprzestępców. Mimo to, całkowite zaufanie do tego rozwiązania bywa zgubne, gdyż ewolucja technik hakerskich sprawiła, że nawet jednorazowe ciągi cyfr stały się celem wyrafinowanych ataków.
Czy kody jednorazowe rzeczywiście eliminują ryzyko kradzieży tożsamości?
Fundamentem bezpieczeństwa kodów jednorazowych jest ich krótkotrwały charakter. Idea opiera się na założeniu, że nawet jeśli napastnik pozna nasze hasło główne, nie będzie w stanie sforsować bariery w postaci kodu, który wygasa po kilku minutach. Niestety, rzeczywistość bywa bardziej skomplikowana. Jedną z największych słabości jest uzależnienie od infrastruktury telekomunikacyjnej. Techniki takie jak SIM-swapping, czyli nielegalne przejęcie numeru telefonu przez hakera, pozwalają przestępcom na przechwytywanie wiadomości SMS z kodami weryfikacyjnymi. W takim scenariuszu użytkownik traci kontrolę nad swoim numerem, a atakujący zyskuje pełen dostęp do usług zabezpieczonych weryfikacją dwuetapową.
Kolejnym aspektem jest tzw. phishing typu „man-in-the-middle”. Współczesne narzędzia hakerskie pozwalają tworzyć fałszywe strony logowania, które w czasie rzeczywistym przekazują dane wpisywane przez ofiarę do prawdziwego serwisu. W momencie, gdy serwis wysyła kod jednorazowy, użytkownik przepisuje go na sfałszowanej stronie, co jest natychmiast przekazywane przestępcy. W ten sposób kod, który miał chronić przed włamaniem, zostaje nieświadomie podany przez samego właściciela konta, otwierając napastnikowi drzwi do poufnych danych.
Jakie zagrożenia niesie ze sobą technologia push w logowaniu?
Wiele nowoczesnych aplikacji bankowych oraz usług chmurowych zrezygnowało z kodów SMS na rzecz powiadomień typu „push”. Użytkownik otrzymuje na ekranie smartfona komunikat z pytaniem o potwierdzenie logowania, na który odpowiada prostym kliknięciem „Tak” lub „Zatwierdź”. Choć jest to niezwykle wygodne, metoda ta jest podatna na tzw. ataki typu „push bombing” lub „mfa fatigue”. Przestępca, posiadając już nasze hasło, może zasypywać urządzenie ofiary dziesiątkami próśb o potwierdzenie logowania w środku nocy lub w momencie, gdy użytkownik jest zajęty.
Zmęczony ciągłymi powiadomieniami użytkownik może w przypływie irytacji lub w pośpiechu kliknąć przycisk zatwierdzenia, byle tylko pozbyć się uciążliwych komunikatów. Jest to klasyczny przykład socjotechniki, która wykorzystuje ludzkie zmęczenie i rutynę przeciwko zaawansowanym systemom kryptograficznym. W takim modelu bezpieczeństwo przestaje zależeć od technologii, a zaczyna od uważności człowieka. Warto również zauważyć, że kody jednorazowe nie chronią przed zainfekowanym oprogramowaniem zainstalowanym bezpośrednio na naszym komputerze lub smartfonie, które może przechwytywać sesję użytkownika już po poprawnym zalogowaniu.
Dlaczego klucze sprzętowe są bezpieczniejszą alternatywą?
Jeśli kody jednorazowe przestają wystarczać, co powinno być kolejnym krokiem w stronę cyfrowego bezpieczeństwa? Odpowiedzią są fizyczne klucze bezpieczeństwa wykorzystujące protokół FIDO2. W przeciwieństwie do kodów SMS czy aplikacji, które można oszukać za pomocą phishingu, klucz sprzętowy wymaga fizycznego kontaktu z urządzeniem. Dzięki zaawansowanej kryptografii, klucz sprawdza autentyczność domeny, na którą się logujemy. Jeśli strona jest sfałszowana, klucz po prostu odmówi współpracy, uniemożliwiając przekazanie danych uwierzytelniających.
Przejście na weryfikację opartą na kluczach sprzętowych lub certyfikatach cyfrowych eliminuje problem przechwytywania kodów. Jest to obecnie najskuteczniejsza metoda ochrony przed kradzieżą kont, ponieważ nie wymaga wpisywania niczego, co mogłoby zostać przejęte przez hakera. Mimo że wdrożenie takich rozwiązań wymaga pewnej inwestycji i zmiany nawyków, dla osób przechowujących kluczowe dane, finanse czy własność intelektualną, jest to niezbędny krok w stronę realnej ochrony. Cyfrowa czujność musi ewoluować wraz z technikami napastników, a zrozumienie ograniczeń obecnych metod uwierzytelniania jest pierwszym krokiem do skutecznego zabezpieczenia swojej tożsamości w sieci.